家里用 PVE 跑 RouterOS、AdGuard Home 和 mihomo,NAS 单独放。下载、媒体库和相册主要由 NAS 承载,MoonTV 等部分媒体应用则运行在 PVE 的 Docker 来宾中。
10 月 15–16 日维护网络时,我把接线图也整理了一遍。猫棒后面接一台 WAN 交换机,PVE 两个网口一边接 WAN、一边接 LAN,内网设备再接另一台交换机。
前五篇主体用的是 2026 年 10 月 15–16 日的检查数据,时间均为北京时间。地址、MAC 和真实管理入口已省略。第六篇记录 10 月 17 日的首尔节点排查,第七篇记录 10 月 21 日的 DNS 分流与故障恢复;接线和 NAS 数量仍是原日期快照。
平时用的 Homepage
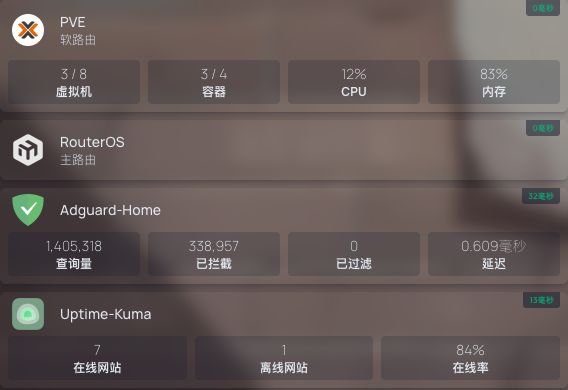
常用入口都放在 Homepage,平时从这里进 PVE、RouterOS 和 AGH,也能顺便看一下负载、延迟和服务状态。
截图取自 10 月 16 日的只读页面,卡片上的实时读数与 10 月 15 日的满载测试无关。
猫棒到软路由这一段
两台交换机都是 SKS3200-4E2X。WAN 那台用来连接猫棒和 PVE:猫棒接在光口侧,PVE 只有两个 2.5G 电口,中间经过交换机转接。
接线是 运营商光纤 → 猫棒 → WAN 交换机 6 号光口侧 → 4 号 2.5G 电口 → PVE enp4s0/vmbr1 → RouterOS 虚拟机 WAN,PPPoE 由 RouterOS 拨号。
猫棒这次没有拆验,型号和光学规格还没确认。
LAN 这边的接线
PVE 另一张网卡 enp3s0/vmbr0 接 LAN 交换机 3 号口。NAS、Mac mini 和 AP 也接在这台交换机上:
| 端口 | 设备 | 协商速率 |
|---|---|---|
| 3 号口 | PVE | 2.5G |
| 5 号口 | NAS | 10G |
| 2 号口 | Mac mini | 2.5G |
| 1 号口 | AP | 2.5G |
无线设备从 AP 入网。同网段设备互相访问,通常直接由 LAN 交换机转发,不经过 PPPoE,也不受上网 QoS 限速。
NAS 到交换机是 10G,Mac、PVE 和 AP 的接入各是 2.5G。NAS 访问这些设备时,单条路径仍受对应链路限制。这里列的都是协商速率,内网满载吞吐还没测。
PVE 和 NAS 上的服务
PVE 上跑着 RouterOS 虚拟机、AGH 和 mihomo 容器,还有安装 Lucky 的 Docker 来宾。NAS 独立接在 LAN 上。
| 服务 | 用途 |
|---|---|
| RouterOS | PPPoE、默认网关、DHCP、IPv6 RA、防火墙、分流和 QoS |
| AdGuard Home(AGH) | 主服务做过滤、缓存、内网重写和手工域名上游;同容器回环后端维护国内名单分流 |
| mihomo | 接收路由策略送来的 IPv4 流量,再按规则代理或直连;另外提供独立 DNS/Fake-IP 路径 |
| Docker 来宾中的 Lucky | HTTPS 反向代理、证书和家庭服务入口 |
| NAS | 文件、下载、媒体、相册,以及数据库、缓存等应用依赖 |
NAS 上的容器接法不完全一样。有些用 macvlan,在 LAN 里有单独的地址;有些通过 NAS 地址和发布端口访问;数据库、缓存等依赖还可能只在 Docker 内部通信。
10 月 16 日 15:57:12 核对清单时,NAS 上有 24 个容器,23 个运行,1 个原有停止的 LibreSpeed。当时查的是容器状态,没有逐个走完媒体播放和相册访问等应用流程。
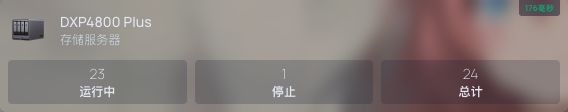
这是 10 月 16 日取图时的界面计数。
路由、DNS 和代理都依赖 PVE。它停机时,这几项服务会一起中断;NAS 即使还开着,依赖它们的访问也会受影响。
10 月 21 日增加的 DNS 后端健康恢复仍在这个故障域内。它能处理分流后端卡死或失败,没有给主 AGH 或 PVE 整机增加另一台独立接管主机。
DNS、代理和家庭服务的路径
常规 IPv4 DNS 查询通常先到 RouterOS,再转给 AGH,由 AGH 查 DoH 上游并返回真实地址。IPv6 RA 还会直接通告 AGH 的 ULA DNS。直接查 mihomo 的 1053 端口是另外一条路径,会用到 Fake-IP 和排除规则。
10 月 21 日,AGH 后面新增了同容器回环分流核心:页面手工上游规则优先,默认查询按国内名单走国内 DoH,其余走可信海外 DoH。主服务保留过滤和缓存,另有海外后备与后端健康恢复。上图已同步这条路径,完整流程及实际验证见第七篇。
上网流量由 RouterOS 按直连例外和设备代理资格分流。符合条件的 IPv4 送到 mihomo,再由它按规则选代理或直连;普通 IPv6 目前直连。
家里的服务域名通过内网 DNS 重写指向 Lucky。Lucky 在 PVE 的 Docker 来宾里接收请求,再转给 NAS 或其他主机上的后端。
专栏目录
| 文章 | 内容 |
|---|---|
| 1. 家庭网络架构:PVE 软路由、双交换机和 NAS | 接线和服务部署 |
| 2. RouterOS QoS 实测与 NAS 丢包排查 | 满载吞吐、延迟和两处丢弃计数 |
| 3. AdGuard Home DNS 优化:修复两秒延迟和错误解析 | 查询重试和 DoH 上游调整 |
| 4. RouterOS IPv6 防火墙配置与设备分组 | 服务放行规则、设备分类和 IoT 隔离进度 |
| 5. RouterOS 地址列表更新与 PVE 备份检查 | 更新脚本、容器维护和备份待办 |
| 6. 首尔节点握手超时与 MSS 1400 调整 | 大握手首段重传、定向 MSS 调整和回滚 |
| 7. AdGuard Home DNS 分流:国内名单、手工规则与故障恢复 | 国内/海外 DNS、页面维护、后备恢复、缓存和误拦排查 |